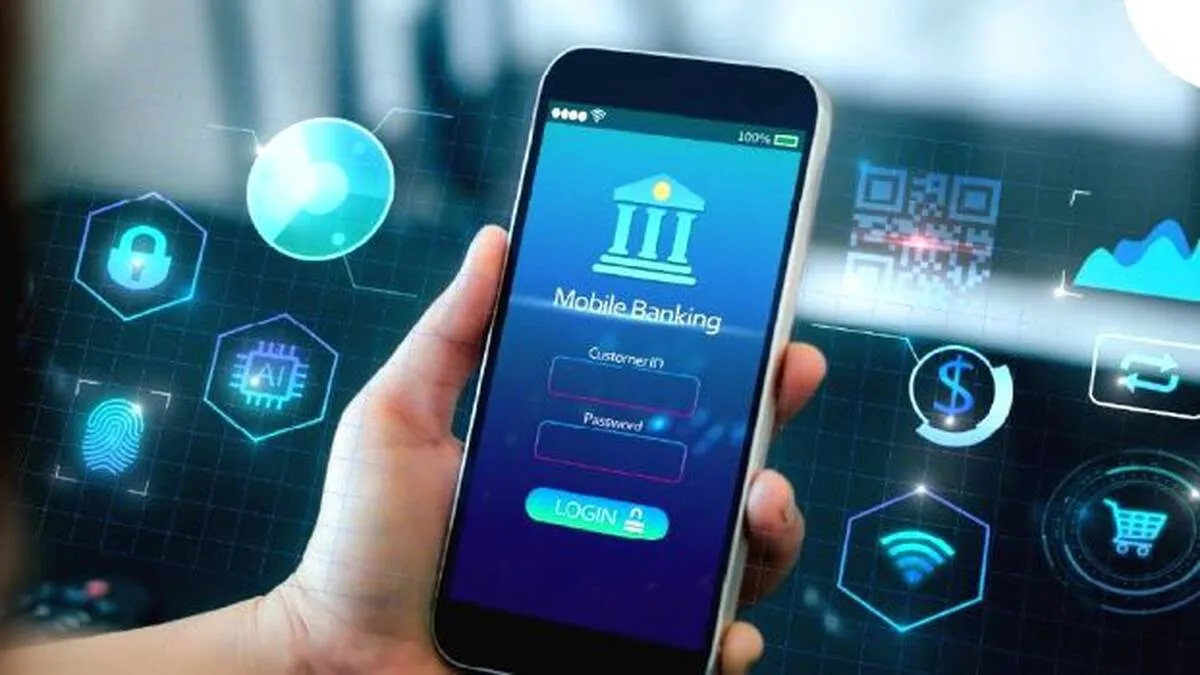
സാങ്കേതിക വിദ്യയുടെ വളർച്ച ഈ കാലഘട്ടത്തിന്റെ ഏറ്റവും വലിയ മുഖമുദ്രയാണ്. വളരെ ക്ളേശഭരിതമായി മുൻപ് നിർവഹിച്ചിരുന്ന പല കാര്യങ്ങളും ഇന്ന് വീട്ടിലിരുന്നുകൊണ്ട് ഫോണിലൂടെ ചെയ്യാനാകും. ഇത് പ്രായമായവർക്കും സഹായികളില്ലാത്തവർക്കുമൊക്കെ നൽകുന്ന പ്രയോജനങ്ങൾ വളരെ വലുതാണ്. ബാങ്കിംഗ് സേവനങ്ങളും ഇതിൽ ഉൾപ്പെടുന്നു. എന്നാൽ സാങ്കേതികവിദ്യ വളരുന്നതിനൊപ്പം സൈബർ കുറ്റവാളികളുടെ തന്ത്രങ്ങളും അത്യാധുനികമാകുന്നു എന്നത് ഉത്കണ്ഠാജനകമാണ്. ഏറ്റവുമൊടുവിൽ പുറത്തുവന്നിരിക്കുന്നത് രാജ്യത്തെ ഏറ്റവും വലിയ പൊതുമേഖലാ ബാങ്കായ സ്റ്റേറ്റ് ബാങ്ക് ഒഫ് ഇന്ത്യയിൽ നിന്ന് 3,897 അക്കൗണ്ട് ഉടമകളുടെ നിർണായക വിവരങ്ങൾ ഡാർക്ക് വെബ്ബിൽ ചോർന്നതായ വിവരമാണ്. കസ്റ്റമർ ഐ.ഡി, മൊബൈൽ നമ്പർ, വായ്പാ വിവരങ്ങൾ എന്നിവ ചോർന്നതായി എസ്.ബി.ഐ ഔദ്യോഗികമായി സ്ഥിരീകരിച്ചിട്ടുണ്ട്. ചോർച്ചയുടെ വ്യാപ്തിയും സ്വഭാവവും അറിയാൻ സ്വതന്ത്ര സൈബർ സെക്യൂരിറ്റി ഏജൻസിയെ ബാങ്ക് അന്വേഷണത്തിന് നിയോഗിക്കുകയും ചെയ്തു.
അതേസമയം, ഡാറ്റാ ചോർച്ച ബാങ്കിന്റെ പ്രധാന പ്രവർത്തനങ്ങളെയോ സാമ്പത്തിക ഭദ്രതയെയോ ബാധിച്ചിട്ടില്ലെന്നും അക്കൗണ്ടുകളിലെ പണം സുരക്ഷിതമാണെന്നും ബാങ്ക് അറിയിച്ചിട്ടുള്ളത് ആശ്വാസകരമാണ്. സൈബർ ആക്രമണം നടത്തിയത് ഏത് ഹാക്കർ ഗ്രൂപ്പാണെന്നോ രാജ്യത്തെ അട്ടിമറിക്കാൻ ശ്രമിക്കുന്ന ഭീകരബന്ധമുള്ള സംഘടനകളാണെന്നോ തുടങ്ങിയ വിവരങ്ങൾ കൃത്യമായി പുറത്തുവന്നിട്ടില്ല. ഡിജിറ്റൽ പണമിടപാടുകളിലേക്ക് രാജ്യത്തെ കോടിക്കണക്കിന് സാധാരണക്കാരെ നയിക്കുന്ന എസ്.ബി.ഐ പോലുള്ള ധനകാര്യ സ്ഥാപനത്തിന് തങ്ങളുടെ ഉപഭോക്താക്കളുടെ വ്യക്തിഗത വിവരങ്ങൾക്ക് പൂർണ സംരക്ഷണം നൽകാൻ സാധിച്ചില്ല എന്നത് ആശങ്കാജനകമാണെന്നതിനപ്പുറം ഗുരുതരമായ വീഴ്ച കൂടിയാണ്. ബാങ്കിംഗ് സുരക്ഷ കൂടുതൽ ശക്തമാക്കേണ്ടതിലേക്കാണ് ഈ സംഭവം വിരൽചൂണ്ടുന്നത്.
ബാങ്കിംഗ് സുരക്ഷ എന്നത് കേവലം ഡിജിറ്റൽ ലോക്കറുകൾ ശക്തമാക്കുന്നതിൽ മാത്രം ഒതുങ്ങിയാൽ പോരാ. എ.ഐ ഉൾപ്പെടെയുള്ള അത്യാധുനിക സാങ്കേതികവിദ്യകൾ ഉപയോഗിച്ച് ബാങ്കുകളുടെ സുരക്ഷാ ഓഡിറ്റിംഗ് നിരന്തരം പരിഷ്കരിക്കേണ്ടത് ആവശ്യമാണ്. എച്ച്.ഡി.എഫ്.സി ബാങ്കിലും വിവര ചോർച്ച നടത്തുന്നതായ വിവരവും പുറത്തുവന്നിട്ടുണ്ട്. അതിനാൽ ഉപഭോക്താക്കളും അതീവ ജാഗ്രത പുലർത്തേണ്ടത് ആവശ്യമാണ്. ബാങ്കിൽ നിന്നെന്ന വ്യാജേന എത്തുന്ന ഫോൺകോളുകളോടും ലിങ്കുകളോടും പ്രതികരിക്കുന്നത് ശ്രദ്ധാപൂർവം ആയിരിക്കണം. ഒരു കാരണവശാലും ഒ.ടി.പിയോ ബാങ്കിലെ വ്യക്തിഗത വിവരങ്ങളോ ഫോണിലൂടെ പറഞ്ഞുകൊടുക്കാൻ പാടില്ല. ഒരു ബാങ്കും വ്യക്തിഗത വിവരങ്ങൾ ഫോണിലൂടെ വിളിച്ച് ചോദിക്കില്ല എന്നതിനെക്കുറിച്ച് ഉപഭോക്താവ് ബോധവാനായിരിക്കണം.
വെബ് സെക്യൂരിറ്റി സർട്ടിഫിക്കറ്റുകൾ നൽകുകയും ഡിജിറ്റൽ സിഗ്നേച്ചർ തയ്യാറാക്കി നൽകുകയും ചെയ്യുന്ന ഡിജിറ്റൽ സെക്യൂരിറ്റി ഏജൻസിയായ ഇ- മുദ്രയുടെ പ്രൈവറ്റ് സെക്യൂരിറ്റി കീകൾ ചോർന്നതായ വാർത്തയും പുറത്തുവന്നിട്ടുണ്ട്.
എട്ട് കീകളിലാണ് ചോർച്ച കണ്ടെത്തിയത്. ഇതിൽ ആറെണ്ണവും വെബ്സൈറ്റുകളുടെ വിലാസം സാക്ഷ്യപ്പെടുത്താൻ ഉപയോഗിക്കുന്നവയാണ്. ചോർന്നതായി കണ്ടെത്തിയ കീകൾ ജനങ്ങളുടെ വ്യക്തിഗത ഡിജിറ്റൽ ഒപ്പുകൾ നേരിട്ട് നിർമ്മിക്കാൻ ഉപയോഗിച്ചിട്ടില്ലെന്നും അതുകൊണ്ടുതന്നെ ഇലക്ട്രോണിക് ഒപ്പുകൾക്ക് ഇതുവരെ ഭീഷണിയില്ലെന്നുമാണ് കമ്പനിയുടെ വിശദീകരണം. സാങ്കേതിക രംഗത്തെ ഓരോ ചോർച്ചയും പുതിയ പാഠങ്ങൾ പകർന്നു നൽകുന്നവ കൂടിയാണ്. പ്രധാനമായും സുരക്ഷാ പിഴവുകളാണ് അവ ചൂണ്ടിക്കാണിച്ചുതരുന്നത്. ഇത് പരിഹരിക്കുന്നതിനൊപ്പം സുരക്ഷ ഉറപ്പാക്കാനായി അടിയന്തര മുൻകരുതലുകൾ ആവശ്യമാണ്. ഡിജിറ്റൽ സുരക്ഷയുടെ കാര്യത്തിൽ പുതിയ പ്രതിരോധ കോട്ടകൾ പണിയാൻ ബാങ്കിംഗ് ഉൾപ്പെടെയുള്ള രാജ്യത്തെ തന്ത്രപ്രധാനമായ സ്ഥാപനങ്ങളെല്ലാം യുദ്ധകാലാടിസ്ഥാനത്തിൽ തയ്യാറെടുപ്പുകൾ നടത്തേണ്ടത് അനിവാര്യമായിരിക്കുന്നു. ഇതിൽ വീഴ്ച വരുത്തുന്നത് പരിശോധിക്കാനും അതിനെതിരെ നിയമ നടപടി സ്വീകരിക്കാനും റഗുലേറ്ററി അതോറിട്ടികളും തയ്യാറകണം.


|
അപ്ഡേറ്റായിരിക്കാം ദിവസവും
ഒരു ദിവസത്തെ പ്രധാന സംഭവങ്ങൾ നിങ്ങളുടെ ഇൻബോക്സിൽ |




 HOME
 LATEST
 AUDIO
 NOTIFIED NEWS
 POLL
 KERALA
 LOCAL
 NEWS 360
 CASE DIARY
 CINEMA
 OPINION
 PHOTOS
 LIFESTYLE
 SPIRITUAL
 INFO+
 ART
 ASTRO
 CARTOONS
 LITERATURE
 ZOOM

 |